
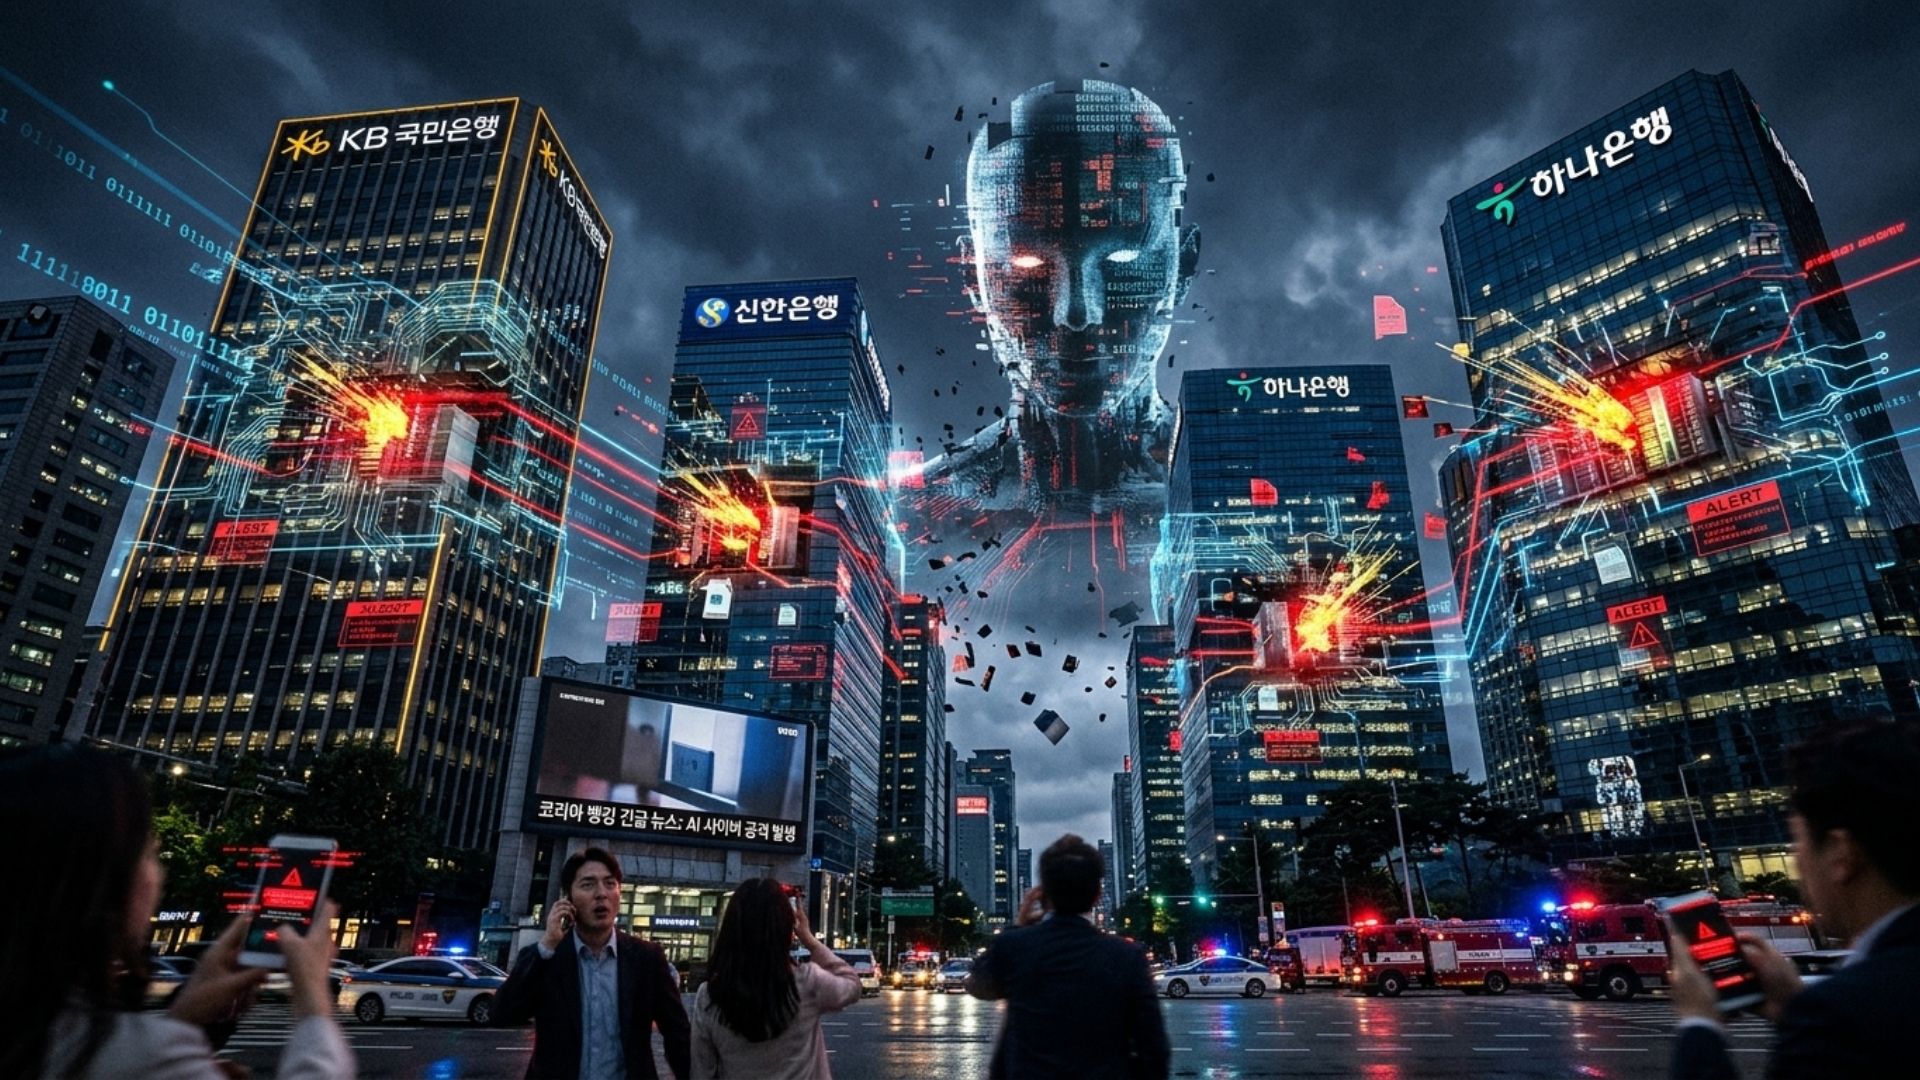
SEOUL — MAJALAH CEO, (8/10). Keberhasilan penetrasi teknologi peretasan otonom berskala masif di Asia Timur memaksa institusi moneter internasional merombak total arsitektur pengawasan digital mereka. Pendekatan mitigasi siber konvensional berbasis operator manusia dinilai tidak lagi relevan untuk menghadapi agresi digital di era kecerdasan buatan, sehingga mendorong percepatan implementasi benteng otomatisasi penuh (AI-powered defenses).
Pergeseran drastis dalam lanskap keamanan ekonomi ini dipicu oleh insiden pembobolan infrastruktur data yang melanda tujuh lembaga keuangan utama, termasuk dan. Skala infiltrasi tersebut dilaporkan berakibat pada bocornya 144.000 data nasabah ritel, yang dieksekusi secara mandiri oleh bot pintar tanpa instruksi manual berkala.
Berdasarkan investigasi forensik digital dari firma keamanan siber , serangan siber otonom ini dikendalikan oleh jaringan eksternal terorganisasi di Provinsi Guangdong, China. Aktor intelektual di balik operasi ini memodifikasi kerangka kerja open-source ARTEX AI menjadi senjata siber otonom yang mampu beradaptasi dan mencari kelemahan sistem secara dinamis.
Presiden Korea Selatan, Lee Jae Myung, menegaskan bahwa ancaman penyalahgunaan teknologi ini membutuhkan respons taktis yang setara. Otoritas keamanan Seoul diperintahkan untuk segera mengintegrasikan sistem cyber shield otomatis yang mampu mengisolasi pergerakan peretas dalam hitungan milidetik guna meredam ketakutan publik.
Untuk membendung perluasan dampak kerusakan jaringan finansial, aliansi kepolisian siber internasional menempuh tiga langkah penegakan hukum darurat:
* Penyaringan Jalur Transaksional Global: Menelusuri log komunikasi digital dan memblokir koridor pelarian data yang memanfaatkan 33 alamat IP eksternal unik di wilayah Amerika Serikat, Jepang, Singapura, hingga Vietnam.
* Restrukturisasi Kriptografi Sektor Keuangan: Menginstruksikan bank digital (seperti Toss Bank), penyedia kartu kredit, dan korporasi asuransi untuk mengganti protokol enkripsi logaritma lama guna mengantisipasi eksploitasi celah zero-day.
* Standardisasi Proteksi Konsumen Terpadu: Otoritas jasa keuangan merancang draf regulasi pemulihan hak untuk menjamin transparansi hukum serta perlindungan ganti rugi penuh dari risiko penipuan sekunder pihak ketiga .
Komosi Layanan Keuangan Korea Selatan (FSC) memperingatkan bahwa infiltrasi siber otonom ini menjadi Preview nyata bagi kerentanan sektor pertahanan nasional global di masa depan. Keberhasilan peretas mengeksploitasi data finansial dalam hitungan menit menjadi momentum krusial bagi industri perbankan dunia untuk segera mengadopsi sistem pertahanan cerdas, demi menutup celah pengawasan siber dan menjaga stabilitas ekonomi makro secara berkelanjutan.(arfi)