
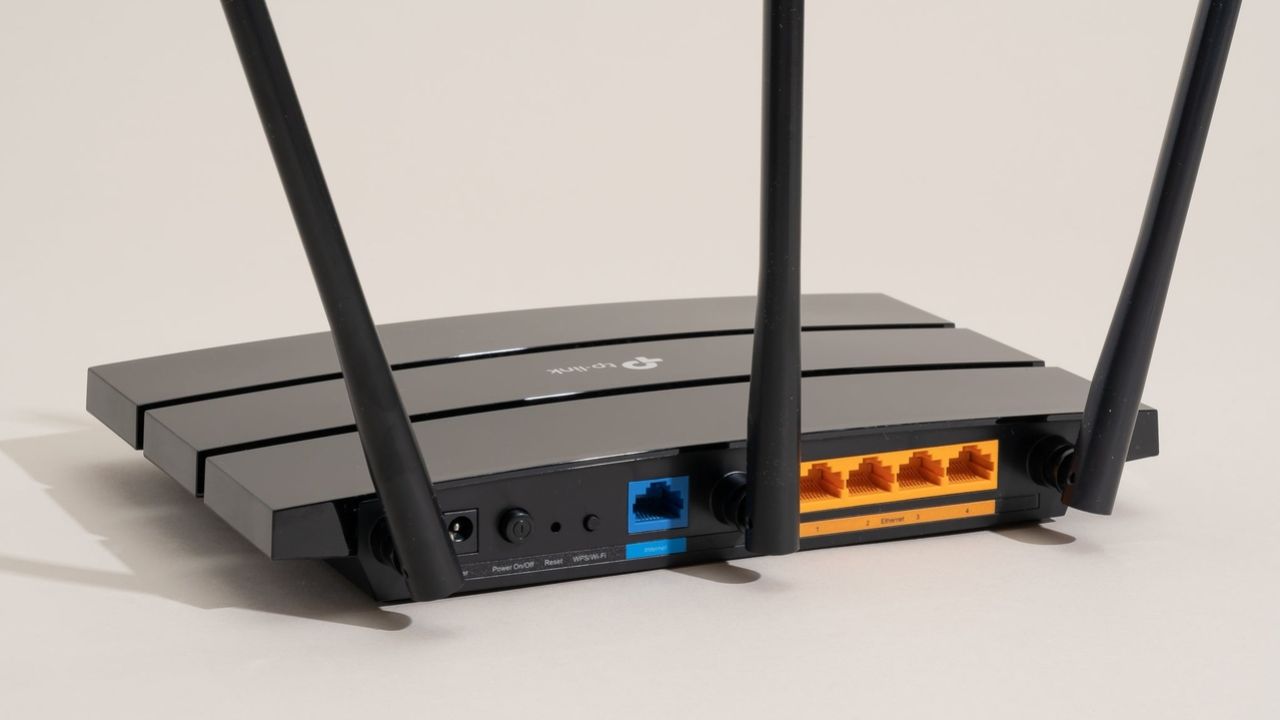
JAKARTA, MAJALAH CEO (03/11). — Keamanan jaringan internet rumah tangga menghadapi tantangan baru setelah terungkapnya kerentanan WPSplinter pada perangkat router berbasis teknologi Broadcom. Celah yang berkaitan dengan sistem Wi-Fi Protected Setup (WPS) tersebut memperlihatkan bahwa perangkat jaringan yang telah digunakan selama bertahun-tahun masih dapat menyimpan kelemahan serius apabila tidak mendapatkan pemeliharaan dan pembaruan keamanan secara berkelanjutan.
Temuan ini menjadi perhatian karena router memiliki fungsi penting sebagai pusat distribusi koneksi internet bagi berbagai perangkat, seperti komputer, telepon pintar, kamera pengawas, televisi pintar, hingga sistem rumah otomatis. Gangguan terhadap satu perangkat jaringan berpotensi memengaruhi keamanan sejumlah perangkat lain yang terhubung melalui jaringan yang sama.
Kerentanan WPSplinter berkaitan dengan cara perangkat lunak tertentu memproses komunikasi melalui mekanisme WPS. Fitur tersebut awalnya dikembangkan untuk menyederhanakan proses penyambungan perangkat ke jaringan nirkabel. Akan tetapi, implementasi yang memiliki kelemahan dapat membuka peluang terjadinya eksploitasi ketika router menerima pesan khusus yang telah dimanipulasi.
Dalam skenario serangan, pelaku dapat memanfaatkan pesan WPS tertentu untuk memicu gangguan pada pengelolaan memori perangkat. Kondisi tersebut berpotensi membuka jalan bagi eksekusi kode berbahaya apabila kelemahan berhasil dieksploitasi. Risiko ini semakin diperhatikan karena serangan tidak selalu membutuhkan informasi kata sandi jaringan Wi-Fi.
Masalah tersebut menunjukkan bahwa keamanan perangkat jaringan tidak hanya bergantung pada kekuatan kata sandi atau pengaturan akses pengguna. Kualitas perangkat lunak yang berjalan di dalam router, sistem pengelolaan memori, serta kecepatan produsen menyediakan perbaikan turut menentukan tingkat perlindungan jaringan.
Salah satu persoalan utama adalah usia komponen perangkat lunak yang menjadi bagian dari kerentanan tersebut. Komponen Broadcom WPS Monitor dilaporkan telah digunakan sejak sekitar 2010. Artinya, kelemahan yang baru mendapat perhatian luas ini berkaitan dengan teknologi yang telah tertanam dalam ekosistem perangkat jaringan selama bertahun-tahun.
Dalam industri teknologi, perangkat keras dan perangkat lunak memiliki masa dukungan yang berbeda-beda. Router yang masih berfungsi secara fisik belum tentu memperoleh pembaruan keamanan dari produsennya. Ketika masa dukungan berakhir, perangkat dapat terus digunakan meskipun tidak lagi menerima perbaikan terhadap kelemahan yang ditemukan kemudian.
Kondisi tersebut berpotensi menciptakan kesenjangan perlindungan, terutama bagi pengguna yang masih mengandalkan router lama karena perangkat dianggap belum mengalami kerusakan. Padahal, kemampuan perangkat untuk menyediakan koneksi internet tidak selalu mencerminkan tingkat keamanannya.
Sejumlah produsen perangkat jaringan disebut dalam pembahasan mengenai potensi dampak kerentanan WPSplinter. Namun, risiko tidak dapat digeneralisasi berdasarkan merek semata. Perbedaan chipset, seri produk, versi perangkat keras, dan perangkat lunak membuat tingkat kerentanan setiap model perlu diperiksa secara terpisah.
Dari sisi industri, temuan ini turut menyoroti pentingnya tanggung jawab produsen dalam mengelola keamanan produk sepanjang masa penggunaannya. Pembaruan firmware perlu disediakan secara jelas, mudah diakses, dan disertai informasi mengenai model perangkat yang terdampak. Pengguna juga membutuhkan kepastian apakah router mereka masih memperoleh dukungan atau sudah memasuki masa akhir layanan.
Penyedia layanan internet memiliki peran penting dalam upaya tersebut, terutama bagi pelanggan yang menggunakan router sewaan atau perangkat yang disediakan langsung oleh operator. Pemeriksaan berkala, pemberitahuan pembaruan, dan penggantian perangkat yang tidak lagi aman dapat membantu mengurangi risiko terhadap jaringan pelanggan.
Bagi masyarakat, langkah awal yang perlu dilakukan adalah mengidentifikasi tipe router dan versi firmware yang digunakan. Informasi tersebut dapat diperiksa melalui label perangkat atau halaman administrasi jaringan. Setelah itu, pengguna perlu memastikan ketersediaan pembaruan melalui saluran resmi produsen atau menghubungi penyedia layanan internet.
Pengguna juga disarankan menonaktifkan fitur WPS apabila tidak dibutuhkan. Meskipun langkah tersebut dapat mengurangi paparan terhadap penyalahgunaan mekanisme WPS, tindakan ini tidak otomatis memperbaiki seluruh kelemahan perangkat lunak yang berkaitan dengan WPSplinter. Pembaruan keamanan tetap menjadi langkah utama apabila tersedia.
Selain itu, router sebaiknya menggunakan kata sandi administrasi yang kuat dan berbeda dari kata sandi Wi-Fi. Pengguna perlu menghindari penggunaan kata sandi bawaan, membatasi akses pengelolaan perangkat dari luar jaringan apabila tidak diperlukan, serta memastikan pengaturan keamanan jaringan menggunakan standar enkripsi yang masih didukung.
Apabila produsen tidak lagi menyediakan pembaruan untuk perangkat yang digunakan, penggantian router menjadi pilihan yang patut dipertimbangkan. Perangkat pengganti sebaiknya memiliki dukungan pembaruan keamanan yang jelas, dokumentasi resmi, serta fitur perlindungan yang sesuai dengan kebutuhan penggunaan internet saat ini.
Di tengah meningkatnya ketergantungan masyarakat terhadap layanan digital, keamanan jaringan rumah tangga perlu dipandang sebagai bagian dari perlindungan data pribadi. Informasi yang tersimpan atau dipertukarkan melalui perangkat terhubung dapat menghadapi risiko apabila jaringan menjadi sasaran penyusupan.
Kerentanan WPSplinter menjadi pengingat bahwa persoalan keamanan siber tidak selalu berasal dari teknologi baru. Sistem lama yang masih digunakan secara luas dapat menjadi titik lemah apabila pengawasan, pemeliharaan, dan pembaruan tidak dilakukan secara konsisten.
Ke depan, penguatan keamanan perangkat jaringan membutuhkan kerja sama antara produsen, penyedia layanan internet, dan pengguna. Produsen perlu memastikan dukungan keamanan produk, operator harus membantu menjaga perangkat pelanggan, sedangkan masyarakat perlu lebih aktif memeriksa kondisi dan pembaruan router yang digunakan.
Dengan demikian, perlindungan jaringan internet tidak cukup hanya mengandalkan kata sandi yang kuat. Pembaruan perangkat lunak, kepastian masa dukungan, dan kesadaran terhadap keamanan perangkat menjadi faktor penting untuk menjaga konektivitas digital tetap aman dan andal.(arfi)